Sicherlich haben Sie die Nachrichten über Ermittlungen der EU-Kommission gegen das Buchungsportal Booking.com verfolgt. Unabhängig davon, ob sich die Vorwürfe als stichhaltig erweisen, sollten Unternehmerinnen und Unternehmer die aktuellen Entwicklungen zum Anlass zu nehmen, um zu prüfen, welche Vorschriften bei der Vorbeugung gegen Online-Betrug, Phishing und Datenschutz eigentlich für sie gelten.
Wie zum Beispiel kann ein mittelständisches Unternehmen in Deutschland sicher sein, alle gerade geltenden Vorschriften in Bezug auf Cybersicherheit und Datenschutz zu erfüllen? Und auch solche, die in Zukunft in Kraft treten werden? Und inwieweit steht die eigene Firma in der Pflicht, vor Betrügern zu schützen?
Der Fall Booking.com
Die EU-Kommission hat ein förmliches Verfahren eingeleitet, um zu prüfen, ob Booking.com gegen das Gesetz über digitale Dienste verstoßen haben könnte. Das Portal steht unter anderem im Verdacht, "die Risiken im Zusammenhang mit betrügerischen Angeboten und Phishing nicht sorgfältig bewertet oder wirksam gemindert" zu haben, wie es die EU-Kommission formuliert. Unter anderem gehe es um "gefälschte Angebote, z. B. für nicht vorhandene Unterkünfte, Identitätsbetrug und nicht konforme Beherbergungsangebote". Bislang handelt es sich dabei rechtlich gesehen lediglich um Ermittlungen.
Warum der Fall so interessant ist
Der Fall ist nicht nur relevant, weil viele Menschen diese oder eine ähnliche Plattform selbst schon genutzt haben. Aber aus der Sicht der Führung eines Unternehmens stellt sich eine Reihe weiterer Fragen: Welche rechtliche Pflichten hat ein Unternehmen überhaupt, die Kundendaten zu schützen oder ein eigenes Onlineportal so programmieren und betreiben zu lassen, dass es Online-Betrügern keinen Platz für gefälschte Angebote bietet? Wo kann sich die Unternehmensleitung informieren, welche Gesetze es auf europäischer und nationaler Ebene einhalten muss?
Die Cyberpedia als führende Rechtsdatenbank in Sachen Cyberschutz
Die international tätige PlattesGroup mit Sitz auf Mallorca beschäftigt sich seit Jahren intensiv mit den rechtlichen Grundlagen von Datenschutz und Cybersicherheit. Als Ergebnis von über 800 Stunden juristischer Arbeit stellt die europäisch vernetzte Wirtschafts-, Steuer- und Rechtskanzlei die CyberPedia kostenfrei zur Verfügung – als erste vollständige und laufend aktualisierte Rechtsdatenbank zum Thema Cyberschutz. Jedes Unternehmen, das Onlinedienste betreibt oder im eigenen Betrieb die KI ernsthaft einsetzt, muss sich zwangsläufig mit dem rechtlichen und administrativen Rahmen auseinandersetzen, der diese Technologie umgibt – auf europäischer und nationaler Ebene, von der Regulierung bis zur Verwaltungspraxis.
Digital Services Act (DSA) / Gesetz über digitale Dienste
Grundlage für die Ermittlungen der EU-Kommission ist das Gesetz über digitale Dienste, der Digital Services Act (DSA). Wie aus der CyberPedia hervorgeht, legt der DSA "harmonisierte Vorschriften für die Erbringung von Vermittlungsdiensten im Binnenmarkt fest". Der DSA begründet gestufte Sorgfalts- und Transparenzpflichten, die sich nach Art des Dienstes - reine Durchleitung, Caching, Hosting oder Online-Plattform - und nach der Größe des Unternehmens richten. Für "sehr große Online-Plattformen" - das ist die Kategorie, die für Booking.com gilt - gelten besondere Pflichten.
Aber auch für kleinere Unternehmen, die digitale Dienste anbieten, gibt es klar definierte Vorschriften. Und es ist die Pflicht der Unternehmensleitung, sich über diese Vorschriften zu informieren. Ziel des Gesetzes ist es, ein "sicheres Online-Umfeld" zu schaffen. Wie die CyberPedia ebenfalls aufklärt: Der DSA gilt zusätzlich zu anderen Rechtsvorschriften, die zum Beispiel den Datenschutz der Kunden betreffen.
DSA, NIS-2, Dora und DSGVO
In der CyberPedia finden Unternehmen nicht nur Informationen zum Gesetz über digitale Dienste. Die CyberPedia verschafft auch Übersicht über andere Rechtsvorschriften, die im Bereich Datenschutz und Cybersicherheit gelten. Gerade im Bereich NIS-2 treten im Jahr 2026 und 2027 neue Pflichten in Kraft, über die Entscheidungsträger in mittelständischen Unternehmen informiert bleiben müssen.
Zukunft mit der Datenmacht des Mittelstands
Die umfassende Rechtsdatenbank CyberPedia ist nur eines von mehreren Instrumenten, mit denen die PlattesGroup zur mittelständischen Unternehmen Hilfestellung in Sachen Cybersicherheit und Künstlicher Intelligenz gibt. PlattesGroup-CEO Willi Plattes hat sein Überblickswissen in das Fachbuch "Zukunft mit der Datenmacht des Mittelstands" eingebracht. Im Stile eines spannend geschriebenen Romans, aber mit der Expertise und Informationstiefe eines Fachbuchs, begleitet Plattes die Leserinnen und Leser auf einer Reise - einer Reise, die aufzeigt, wie ein Unternehmen aus den Bedrohungen durch Cyberangriffe eine Chance machen kann: die Chance, die KI effizient zu nutzen und die Souveränität über den eigenen Datenschatz zu erkennen und zu erlangen.
An:Leitung KI - Jetzt den Newsletter abonnieren
Unter der Rubrik An:Leitung KI bietet die PlattesGroup regelmäßige Informationen über die Bereiche KI und Cybersicherheit in mittelständischen Unternehmen. Ab Mitte November kommen zu den News auf auch Podcasts und E-Mail-Briefings hinzu. Wenn Sie An:Leitung KI kostenlos beziehen wollen, melden Sie sich hier an.
Weiterführende Informationen zum Thema
 Cybersicherheitslücke "php2shell": Was Unternehmen jetzt tun solltenEs gilt die Warnstufe Orange: Was das BSI rät und wo Unternehmen aktuelle Informationen erhalten
 Deutsche Firmen setzen auf KI, vernachlässigen aber die SicherheitDie KI-Sicherheitsstudie 2026 von TÜV und BSI zeigt Nachholbedarf und gibt konkrete Ratschläge.
 CyberPedia: Warum sich eine Steuerkanzlei mit Cybersicherheit beschäftigtDas Thema gehört längst in die Chefetage eines jeden Unternehmens. Die PlattesGroup hat das als international vernetzte Kanzlei verstanden und ihre Hausaufgaben gemacht. Das Ergebnis ist die CyberPedia: Die ständig aktualisierte Rechtsdatenbank über Anforderungen aus europäischem und nationalem Recht – mit Checklisten, Anleitungen und Quellen.
 Cyberpedia – Wissensdatenbank für die GeschäftsleitungWas wir als familiengeführte Kanzlei aus der Jahrhundertchance gemacht haben.
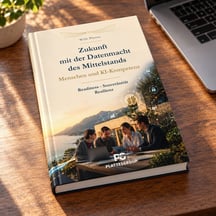 Willi Plattes veröffentlicht Fachbuch zu CybersicherheitUnter dem Titel "Zukunft mit der Datenmacht des Mittelstands" beantwortet der CEO der PlattesGroup die Doppelfrage: Wie macht man firmeninterne Daten zum Schatz? Und wie schützt man diesen neuen Reichtum gegen Diebe?