Kurz & klar
Cyberangriffe scheitern oft nicht an der Technik, sondern nutzen gezielt das Vertrauen, die Loyalität und die Hilfsbereitschaft von Mitarbeitenden aus. Wirksamer Schutz vor CEO-Fraud entsteht deshalb durch klare Kontrollprozesse, verbindliche Rückrufregeln und eine Unternehmenskultur, in der Mitarbeitende auch Anweisungen der Geschäftsführung hinterfragen dürfen.
Vergangenen Sonntag ging es um einen Satz im Protokoll: „Das macht unsere IT.“ Heute geht es um eine Tür. Sie ist nicht aus Stahl, sie hat keinen Server, und sie steht in fast jedem Betrieb offen. Die meisten Angreifer kommen nicht durch die Firewall. Sie kommen durch einen Menschen, der helfen will.
Dienstag, 13:28 Uhr
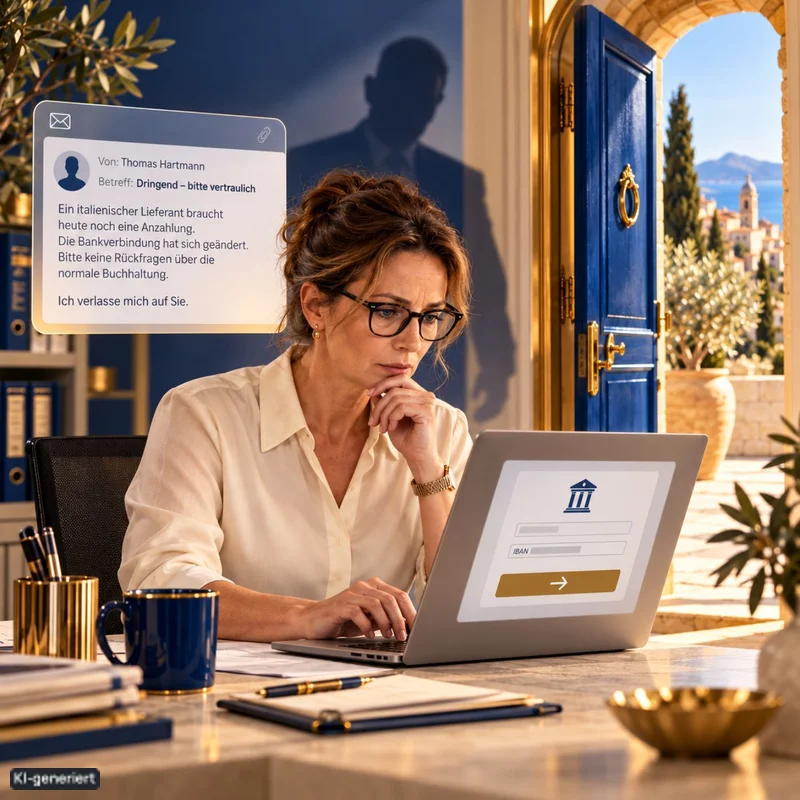
In meinem Buch „Zukunft mit der Datenmacht des Mittelstands“ gibt es eine Buchhalterin. Frau Berger, seit 22 Jahren im Haus, eine Institution. Nicht laut, nicht spektakulär, aber verlässlich. Wenn ein Beleg fehlte, fand sie ihn. An diesem Dienstag kommt eine E-Mail. Absender: Thomas Hartmann, ihr Chef. Betreff: „Dringend – bitte vertraulich.“ Ein italienischer Lieferant brauche heute noch eine Anzahlung, die Bankverbindung habe sich geändert, bitte keine Rückfragen über die normale Buchhaltung. Und dann der Satz: „Ich verlasse mich auf Sie.“
Frau Berger liest die Mail zweimal. Der Ton passt. So schreibt Hartmann, wenn er unterwegs ist. Sie zögert – drei Sekunden, vielleicht vier. Aber es gibt keine klare Regel. Also tut sie, was pflichtbewusste Menschen tun, wenn sie glauben, gebraucht zu werden. Sie hilft.
Eingang der Mail: 13:28 Uhr. Freigabe: 13:41 Uhr. Überweisung: 13:49 Uhr. Einundzwanzig Minuten. Kein Server verschlüsselt, keine Firewall durchbrochen. Der Schaden entstand durch einen ordentlichen Zahlungsprozess. Er war nur nicht sicher genug.
„Ich dachte, Sie sind das“
Später sitzt Frau Berger im Besprechungsraum, ein Glas Wasser vor sich, das sie nicht anfasst. Hartmann war nicht in Italien. Er hatte nichts angewiesen. „Ich dachte, Sie sind das“, sagt sie. Hartmann nickt: „Ich weiß.“
Dieser Satz entscheidet, ob aus einem Vorfall ein Kulturbruch wird. Denn Frau Berger war nicht dumm, nicht nachlässig. Sie war loyal, erfahren und hilfsbereit – und genau diese Eigenschaften wurden ausgenutzt. Moderne Angriffe zielen auf menschliche Muster: Vertrauen, Dringlichkeit, Autorität, Angst vor Fehlern, Wunsch nach Diskretion. „Dringend.“ „Vertraulich.“ „Ich verlasse mich auf Sie.“ Solche Worte durchbrechen keine Firewall. Aber in Unternehmen ohne schützende Regeln öffnen sie Türen – und richten mehr Schaden an als ein schlechtes Passwort.
Viele Unternehmen reagieren danach falsch. Sie suchen eine Person, nicht ein Muster. Wer hat geklickt? Wer hat überwiesen? Wer war schuld? Wer den Menschen vorführt, statt den Prozess zu prüfen, macht sein Unternehmen unsicherer. Der nächste Mitarbeiter meldet dann nicht schneller. Er schweigt, hofft, vertuscht. Eine gute Sicherheitskultur macht das Melden leicht und Beschämung schwer.
Der Prozess, der den Menschen allein lässt
Hartmann stellt die richtigen Fragen. Warum war eine Zahlung dieser Höhe ohne zweite Bestätigung möglich? Warum gab es keine Rückrufregel bei geänderten Bankverbindungen? Warum konnte „vertraulich“ eine normale Kontrolle außer Kraft setzen? Und warum war es nicht ausdrücklich erlaubt, auch dem Chef zu sagen: „Ich prüfe das“?
Was gebraucht wird, sind Regeln, die Menschen unter Druck entlasten. Eine klare Regel ist kein Misstrauen. Sie ist Schutz. Wenn jede neue Bankverbindung über eine bekannte Telefonnummer bestätigt werden muss, muss Frau Berger nicht entscheiden, ob sie ihrem Chef misstraut. Die Regel entscheidet. Wenn Beträge ab einer Schwelle vier Augen brauchen, ist Nachfragen kein Affront. Es ist Standard. Am Ende der Aufarbeitung stehen bei Hartmann keine großen Worte, sondern sechs Regeln – so einfach, dass ein Mensch sie unter Druck noch anwenden kann. Genau deshalb sind sie gut.
Warum das heute schwerer ist als vor drei Jahren
Vor einigen Wochen habe ich hier über Angela Merkels „mentale Atrophie“ geschrieben, den Muskelschwund des Denkens. Die Phishing-Mail ist der Ort, an dem dieser Muskel täglich geprüft wird. Und die Prüfung wird schwerer. Früher waren schlechte Sprache, falsche Umlaute und seltsame Anreden Warnzeichen. Heute kann ein Betrugstext gut klingen. Sehr gut. Freundlich, präzise, im richtigen Ton – geschrieben von derselben Technologie, die wir in unseren Betrieben einführen. Inzwischen klingt auch eine künstlich erzeugte Stimme am Telefon täuschend echt.
Deshalb darf Übung nicht mehr nur erklären, woran man schlechte Mails erkennt. Sie muss erklären, welche Regeln immer gelten – auch wenn die Nachricht perfekt aussieht. Erst der Kopf, dann die Überweisung. Das ist dieselbe Reihenfolge, die ich vor Wochen für die Ausbildung gefordert habe. Sie gilt in der Buchhaltung genauso.
Bei uns fängt es oben an
Ich habe hier schon gesagt, dass unsere Kanzlei zweimal Ziel von Cyberangriffen war. Was ich daraus gelernt habe, steht im Buch in einem einzigen Dialog. Hartmann will die Schulung für die Belegschaft ansetzen. Seine kaufmännische Leiterin sagt: „Dann fangen wir bei uns an.“ Das war unbequem. Aber richtig.
Der Chef ist das beliebteste Angriffsziel. Seine Stimme, sein Stil, seine Autorität, seine Abwesenheit, sein Zeitdruck – all das lässt sich missbrauchen. Und die Mitarbeiter beobachten sehr genau, ob Regeln auch oben gelten. Wenn ich Rückrufregeln als lästig behandle, werden andere sie umgehen. Wenn ich Nachfragen als Störung empfinde, fragt niemand mehr. Sicherheit beginnt nicht in einer Schulungsplattform. Sie beginnt im Verhalten der Führung.
Frau Berger hat übrigens zwei Wochen später vor der Belegschaft erzählt, was passiert war. Nicht jedes Detail, nicht beschämend, aber klar. Und sie hat einen Satz gesagt, den niemand vergaß: „Ich habe nicht überwiesen, weil ich unvorsichtig war. Ich habe überwiesen, weil ich helfen wollte.“ Damit ging es im Raum nicht mehr um dumme Fehler. Es ging um die Frage, wie ein Unternehmen seine hilfsbereiten Menschen schützt. Das ist die richtige Perspektive. Mitarbeiter sind nicht die Firewall aus Fleisch und Blut. Sie sind Menschen. Menschen brauchen Regeln, Übung und die Erlaubnis, im Zweifel zu stocken und nachzufragen.
Meine Frage – und Ihre
Ich habe eine Frage, die Sie heute noch beantworten können, ohne jemanden anzurufen: Darf Ihre Buchhalterin Ihnen sagen „Ich prüfe das“ – wenn die Mail von Ihnen kommt, dringend und vertraulich ist und Sie gerade nicht erreichbar sind? Wenn Sie zögern, dann wissen Sie, welche Regel am Montag fehlt. Und wenn Sie „ja“ sagen: Weiß sie das auch?
Und eine zweite Frage hebe ich mir für den Januar auf. Bei unserer Mandelblüte auf Mallorca, vom 28. bis 30. Januar 2027, sitzt mir Thomas Tschersich gegenüber, Chief Security Officer der Deutschen Telekom, der die Sicherheit eines Konzerns mit zehntausenden Mitarbeitern verantwortet. Ich werde fragen: Wie übt man Zögern? Wie bringt man einem hilfsbereiten Menschen bei, drei Sekunden länger zu warten – ohne ihm die Hilfsbereitschaft zu nehmen? Wenn Sie eine Frage haben, die dort beantwortet werden sollte, schreiben Sie sie unter diesen Beitrag. Ich stelle sie im Januar.
Am nächsten Sonntag geht es um Post, die nie kommt. Viele Unternehmer warten darauf, dass ein Amt ihnen schreibt, welche Pflichten für sie gelten. Es wird nicht schreiben.
Weiterführende Informationen zum Thema
 CEO-Fraud: Leitender Angestellter haftet für Millionen-SchadenCEO-Fraud kann für leitende Angestellte zur persönlichen Haftungsfalle werden: Nach einem Millionenbetrug hat das Landesarbeitsgericht Köln die fristlose Kündigung eines Treasury-Leiters bestätigt und ihn zu Schadenersatz in Millionenhöhe verurteilt. Das noch nicht rechtskräftige Urteil wirft grundlegende Fragen zur Arbeitnehmerhaftung und zum Schutz durch D&O-Versicherungen auf – mit möglichen Folgen für Führungskräfte, IT-Leiter und CISOs.
 Wer haftet, wenn die Maschine entscheidet?Warum „das macht unsere IT“ der teuerste Satz in einem Protokoll sein kann.
 CyberPedia: Warum sich eine Steuerkanzlei mit Cybersicherheit beschäftigtDas Thema gehört längst in die Chefetage eines jeden Unternehmens. Die PlattesGroup hat das als international vernetzte Kanzlei verstanden und ihre Hausaufgaben gemacht. Das Ergebnis ist die CyberPedia: Die ständig aktualisierte Rechtsdatenbank über Anforderungen aus europäischem und nationalem Recht – mit Checklisten, Anleitungen und Quellen.



